Responsabilités et implémentation
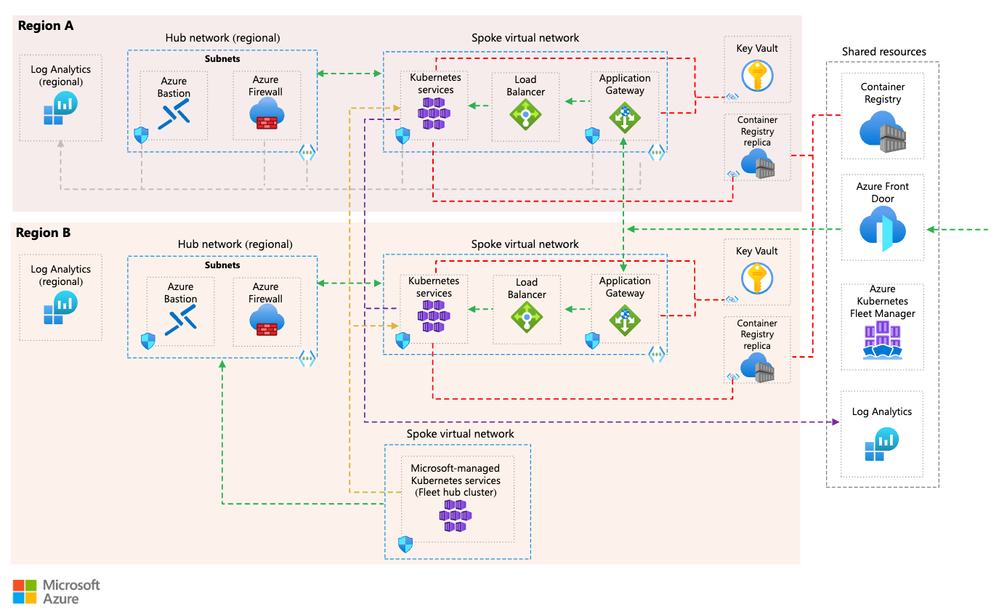
- Structuration de l’Infrastructure as Code Terraform en périmètres distincts : socle partagé (
core), production et non-production. - Configuration des clusters AKS privés, avec accès au plan de contrôle par intégration réseau et désactivation de leur FQDN public.
- Mise en place d’identités managées et d’attributions RBAC pour les opérations AKS sur les sous-réseaux, le réseau virtuel, les groupes de sécurité et les zones DNS privées.
- Configuration du réseau AKS avec Azure CNI Overlay, Cilium, Azure RBAC, OIDC et Workload Identity.
- Intégration d’Istio comme service mesh, avec une passerelle d’entrée interne et une exposition externe désactivée côté AKS.
- Organisation des sous-réseaux dédiés aux nœuds, au plan de contrôle, à l’équilibrage interne, aux passerelles applicatives et aux Private Endpoints.
- Configuration du routage des flux sortants AKS via Azure Firewall et des associations de tables de routage selon l’environnement.
- Mise en place de zones DNS privées partagées, notamment pour les API AKS privées, Key Vault, Blob Storage et les services de sauvegarde.
- Sécurisation de Key Vault avec accès réseau public désactivé, RBAC, protection contre la purge et règles réseau restrictives.
- Configuration d’Application Gateways avec terminaison TLS, certificat provenant de Key Vault, contrôles de disponibilité et routage vers l’adresse privée de la passerelle Istio.
- Préparation en production d’une nouvelle Application Gateway WAF_v2, avec autoscaling, identité managée et adresse IP publique protégée contre les attaques DDoS, sans modification de l’ancienne passerelle dans le code décrit.
- Automatisation des déploiements Terraform dans GitLab CI : authentification Azure par OIDC, validation, génération d’un plan sauvegardé et déploiement manuel de ce même plan.
- Préparation de manifests Kubernetes de démonstration intégrant notamment des politiques réseau, des règles Istio, du mTLS et des politiques d’autorisation.
Livrables
- Référentiel Terraform organisé par socle partagé et environnements de production et non-production.
- Configuration des clusters AKS privés et de leurs dépendances réseau et DNS.
- Configuration Terraform des Application Gateways, des certificats Key Vault et du routage vers Istio.
- Pipelines GitLab CI de validation, planification et déploiement contrôlé de l’infrastructure.
- Documentation d’architecture couvrant les environnements, les flux applicatifs, le DNS privé, les réseaux et l’exploitation.
- Manifests Kubernetes de démonstration pour les applications et leurs configurations Istio.
